Phishing
Paket-SMS vor Weihnachten: Zustellbetrug sicher erkennen
 11. November 2026 7 Min. Lesezeit
Paket-SMS vor Weihnachten erkennen: So prüfst du Links, Absender und Sendungsstatus sicher und reagierst richtig nach einem Klick.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
Du wartest kurz vor Weihnachten auf Geschenke, eine Bestellung fürs Büro oder dringend benötigte Ersatzteile. Dann erscheint eine SMS: „Ihr Paket konnte wegen einer fehlenden Hausnummer nicht zugestellt werden.“ Der Link führt angeblich direkt zur Korrektur. Genau auf diesen Moment setzen Betrüger. Die Nachricht wirkt dringend, passt zur Jahreszeit und trifft dich möglicherweise genau dann, wenn du wirklich eine Lieferung erwartest.
Paketbetrug per SMS und E-Mail nimmt besonders dann zu, wenn viele Menschen Sendungen erwarten. Die Maschen sind oft ähnlich: Eine Adresse sei unvollständig, eine kleine Zollgebühr offen oder ein Liefertermin müsse bestätigt werden. Das Ziel ist fast immer dasselbe: Du sollst auf einen Link tippen, Daten eingeben oder eine Zahlung freigeben.
Warum Paket-SMS so überzeugend wirken
Betrüger müssen nicht wissen, was du bestellt hast. In der Vorweihnachtszeit reicht die Annahme, dass viele Menschen auf Pakete warten. Eine allgemeine Nachricht wie „Ihre Sendung liegt zur Abholung bereit“ kann deshalb glaubwürdig wirken.
Häufige Vorwände sind:
- Die Hausnummer oder Postleitzahl fehle.
- Das Paket könne wegen einer Zollgebühr nicht weitertransportiert werden.
- Eine Zustellung sei gescheitert und müsse neu geplant werden.
- Die Sendung werde bald zurückgeschickt.
- Eine Gebühr von wenigen Euro müsse sofort bezahlt werden.
- Du sollst eine App installieren, um die Zustellung zu verfolgen.
Die angebliche Eile ist dabei Absicht. Wenn eine Nachricht mit „heute noch“, „letzte Erinnerung“ oder „Rücksendung vermeiden“ Druck macht, solltest du besonders genau hinschauen. Ein echter Zustelldienst kann dich zwar über Probleme informieren. Er verlangt aber nicht, dass du unüberlegt über einen SMS-Link sensible Daten preisgibst.
Der schnelle Prüfablauf vor jedem Klick
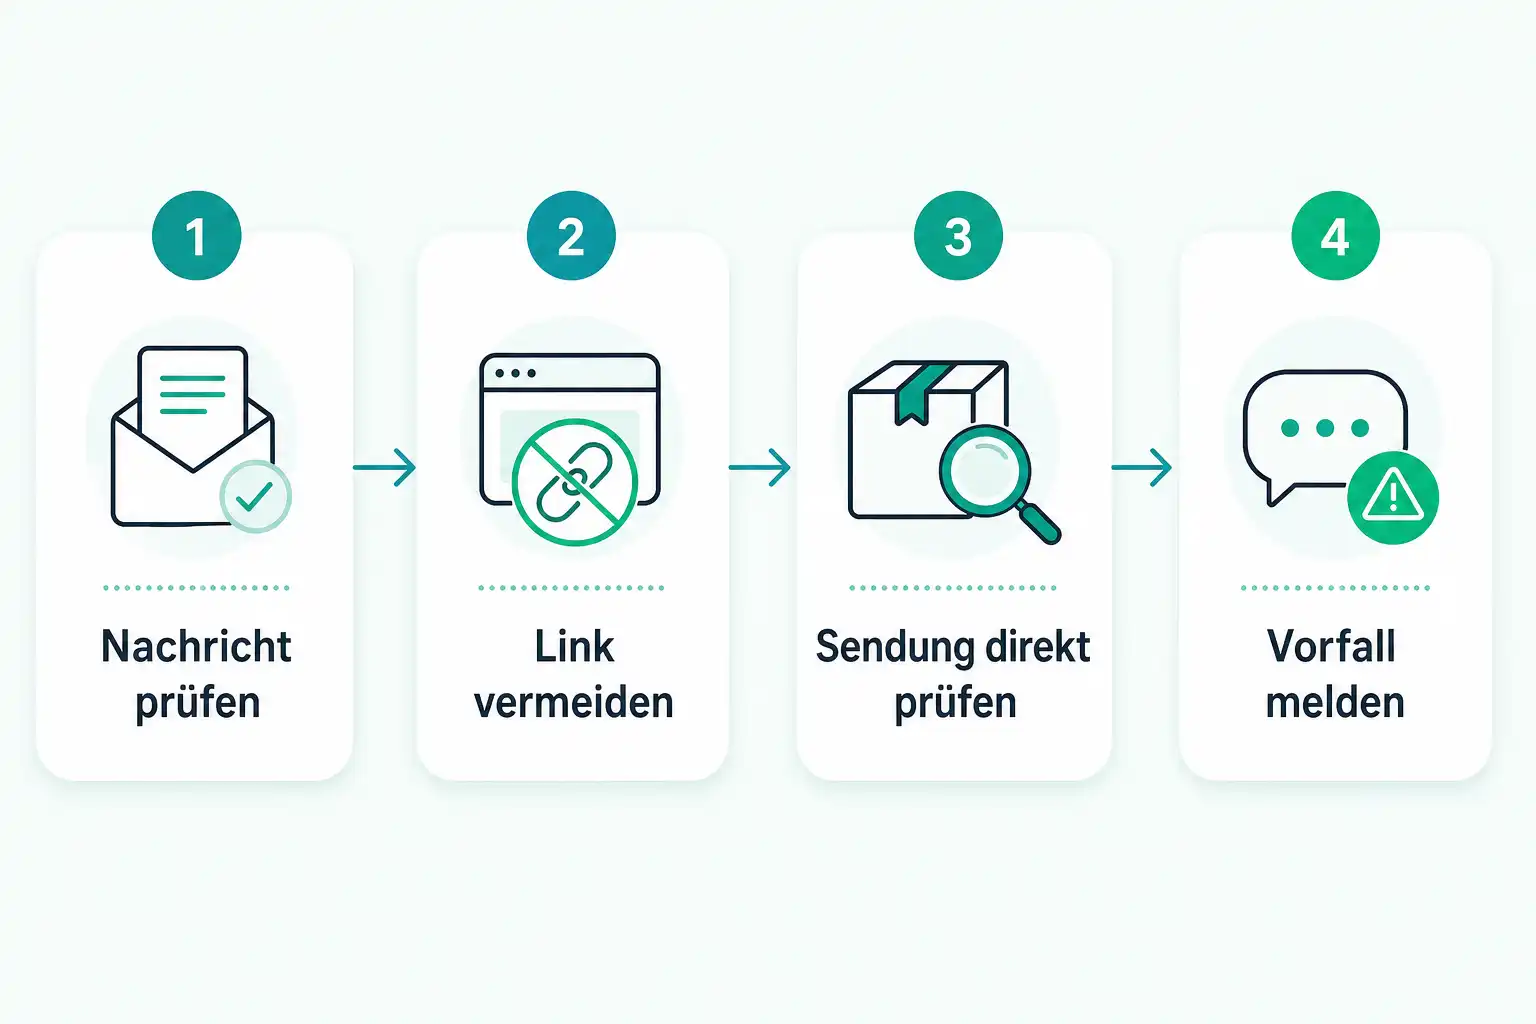
Du brauchst keine technischen Kenntnisse, um verdächtige Paketnachrichten zu prüfen. Halte kurz inne und gehe diese Schritte durch.
1. Erwartest du wirklich genau diese Sendung?
Überlege zuerst: Hast du etwas bestellt, das jetzt eintreffen könnte? Eine Nachricht ohne Bezug zu einer konkreten Bestellung ist nicht automatisch Betrug. Sie verdient aber mehr Skepsis.
Prüfe außerdem, ob du vom Shop bereits eine Versandbestätigung erhalten hast. Dort findest du oft den Namen des Versanddienstes und eine Sendungsnummer. Vergleiche diese Angaben mit der neuen SMS oder E-Mail.
2. Tippe nicht auf den Link in der Nachricht
Der sicherste Weg zur Sendungsverfolgung führt nicht über den Link in der SMS. Öffne stattdessen selbst die offizielle App des Versanddienstes oder tippe die bekannte Internetadresse von Hand in den Browser ein. Gib dort die Sendungsnummer aus deiner Bestellbestätigung ein.
Das ist wichtig, weil selbst professionell gestaltete Phishing-Seiten echte Logos, Farben und Formulierungen kopieren können. Entscheidend ist nicht, wie die Seite aussieht, sondern wohin dich der Link tatsächlich führt.
Bei gefälschten QR-Codes gilt derselbe Grundsatz. Auch ein Code auf einem Zettel, Aufkleber oder in einer Nachricht kann auf eine Betrugsseite führen. Mehr dazu liest du im Beitrag Gefälschte QR-Codes an Parkautomaten und Ladesäulen erkennen.
3. Prüfe Absender und Internetadresse
Bei SMS ist der angezeigte Absender kein zuverlässiger Beweis. Kriminelle können Absendernamen fälschen oder Nummern verwenden, die auf den ersten Blick normal wirken. Vertraue deshalb nicht allein darauf, dass dort ein bekannter Paketdienstname steht.
Bei E-Mails lohnt sich ein Blick auf die vollständige Absenderadresse. Eine Adresse mit vielen zufälligen Zeichen, einem fremden Zusatz oder einer ungewöhnlichen Endung passt nicht zu einem bekannten Unternehmen.
Beim Link gilt: Lies die Adresse langsam, bevor du sie öffnest. Häufige Warnzeichen sind:
- Der Paketdienstname steht nur als Teil einer langen, fremden Adresse.
- Die Adresse enthält Schreibfehler oder vertauschte Buchstaben.
- Zwischen dem Namen des Paketdienstes und der eigentlichen Domain stehen weitere Wörter.
- Der Link führt auf eine Adresse, die nicht zum Paketdienst gehört.
- Die Nachricht nutzt eine verkürzte Webadresse, deren Ziel du nicht erkennen kannst.
Eine Adresse wie „zustellung-paketdienst.beispielseite.de“ gehört technisch zur Domain „beispielseite.de“, nicht zum Paketdienst. Der Name vor der eigentlichen Domain kann frei gewählt werden und soll Vertrauen erzeugen.
Typische Warnzeichen bei Zustellbetrug
Ein einzelnes Merkmal beweist noch keinen Betrug. Treffen mehrere Punkte zusammen, solltest du die Nachricht löschen.
- Die Nachricht ist überraschend, obwohl du keine Sendung erwartest.
- Sie fordert zur schnellen Zahlung auf.
- Sie verlangt Kreditkartendaten, Onlinebanking-Zugang oder Ausweisdaten.
- Sie droht mit Rücksendung, Strafe oder endgültiger Sperre.
- Die Sprache ist unnatürlich, fehlerhaft oder auffällig allgemein.
- Der Link passt nicht zur offiziellen Internetadresse des Dienstes.
- Du sollst eine App außerhalb des offiziellen App-Stores installieren.
- Die Nachricht nennt keine plausible Sendungsnummer oder Bestelldaten.
Besonders kritisch sind angebliche kleine Gebühren. Betrüger wählen bewusst niedrige Beträge, weil zwei oder drei Euro harmlos wirken. Tatsächlich geht es oft nicht um die Zahlung, sondern um deine Karten- und Kontaktdaten. Diese können später für weitere Betrugsversuche genutzt werden.
So prüfst du den Sendungsstatus sicher
Wenn du unsicher bist, nutze diese Reihenfolge:
- Öffne die Bestellbestätigung des Shops.
- Suche dort nach der Sendungsnummer und dem genannten Versanddienst.
- Starte die offizielle App des Versanddienstes oder öffne dessen bekannte Website selbst.
- Gib die Sendungsnummer direkt dort ein.
- Prüfe, ob Status, Empfängerort und angekündigter Lieferzeitraum zusammenpassen.
- Kontaktiere bei Unklarheiten den Händler über die Kontaktdaten in deiner Bestellung, nicht über einen Link aus der verdächtigen Nachricht.
Für kleine Unternehmen lohnt es sich, diesen Ablauf auch im Team festzulegen. Gerade im Weihnachtsgeschäft gehen viele Bestellungen, Rechnungen und Lieferbenachrichtigungen ein. Dann kann eine gefälschte Paket-Mail leicht zwischen echten Nachrichten untergehen. Ähnliche Vorsicht ist bei angeblichen Rechnungen nötig. Unser Beitrag Gefälschte E-Rechnungen erkennen: So prüfen kleine Unternehmen E-Mails sicher zeigt, worauf du dabei achten solltest.
Du hast auf den Link geklickt: Was jetzt?
Ein Klick allein bedeutet nicht automatisch, dass dein Gerät infiziert ist oder ein Konto übernommen wurde. Entscheidend ist, was danach passiert ist. Bleib ruhig und handle Schritt für Schritt.
Du hast nur die Seite geöffnet
Schließe die Seite, ohne Daten einzugeben und ohne Dateien herunterzuladen. Installiere keine vorgeschlagene App und bestätige keine Browser-Benachrichtigungen.
Prüfe anschließend, ob dein Browser oder Smartphone aktualisiert ist. Updates schließen bekannte Sicherheitslücken. Warum das so wichtig ist, erklärt der Beitrag Warum Updates dein bester Schutz sind.
Du hast Passwort oder Zugangsdaten eingegeben
Ändere das Passwort sofort über die offizielle Website oder App des betroffenen Dienstes. Verwende ein neues, langes und einzigartiges Passwort. Wenn du dasselbe Passwort noch bei anderen Konten verwendest, ändere es dort ebenfalls.
Aktiviere, falls möglich, die Zwei-Faktor-Authentifizierung. Sie schützt dein Konto zusätzlich, selbst wenn ein Passwort in falsche Hände geraten ist. Eine verständliche Einführung findest du bei Zwei-Faktor-Authentifizierung, der wichtigste Schutz nach dem Passwort.
Kontrolliere außerdem, ob sich unbekannte Geräte, Sitzungen, E-Mail-Weiterleitungen oder Änderungen an deinen Kontodaten finden. Melde fremde Sitzungen ab.
Du hast Kreditkarten- oder Bankdaten eingegeben
Kontaktiere sofort deine Bank oder den Kartenanbieter über die offizielle Telefonnummer auf deiner Karte, in deiner Banking-App oder auf einem Kontoauszug. Erkläre, welche Daten du eingegeben hast und auf welcher Art von Seite das passiert ist. Die Bank kann Karten sperren, Umsätze prüfen und weitere Schritte empfehlen.
Kontrolliere danach regelmäßig deine Kontobewegungen. Reagiere bei unbekannten Abbuchungen schnell und dokumentiere auffällige Nachrichten, Links und Zahlungsversuche mit Screenshots.
Du hast eine App installiert oder eine Datei geöffnet
Trenne das Gerät, wenn möglich, zunächst vom Internet. Deinstalliere die fragliche App nicht vorschnell, wenn sie umfassende Rechte erhalten hat und du unsicher bist. Prüfe zuerst, welche Berechtigungen sie besitzt, etwa Zugriff auf SMS, Bedienungshilfen, Kontakte oder Bildschirmaufnahmen.
Bei einem Firmenhandy solltest du sofort die zuständige IT oder den externen IT-Betreuer informieren. Je früher das passiert, desto besser lassen sich Konten und Geräte absichern.
Wer solche Fälle im Unternehmen systematisch einordnen möchte, findet passende Seminare bei cmt.de.
Checkliste für die Paket-Hochsaison
Speichere dir diese Punkte für stressige Tage ab:
- Keine Paketlinks aus SMS oder unerwarteten E-Mails öffnen.
- Sendungsstatus nur über die offizielle App, die bekannte Website oder die Bestellbestätigung prüfen.
- Kleine Gebühren nicht als harmlos abtun.
- Keine Karten-, Passwort- oder Ausweisdaten über einen zugeschickten Link eingeben.
- Dringlichkeit als Warnsignal verstehen, nicht als Handlungsbefehl.
- Nach Dateneingabe Passwörter ändern und die Zwei-Faktor-Authentifizierung aktivieren.
- Nach Eingabe von Zahlungsdaten sofort Bank oder Kartenanbieter kontaktieren.
- Verdächtige Nachrichten löschen und bei Bedarf dem echten Versanddienst melden.
Paket-SMS vor Weihnachten sind nicht gefährlich, weil sie technisch besonders raffiniert sein müssen. Sie funktionieren, weil sie einen plausiblen Moment ausnutzen. Wenn du Links nicht direkt öffnest und den Sendungsstatus selbst prüfst, nimmst du den meisten Betrugsversuchen ihren entscheidenden Vorteil.