Phishing
Gefälschte QR-Codes an Parkautomaten und Ladesäulen erkennen
 22. September 2026 7 Min. Lesezeit
Gefälschte QR-Codes an Parkautomaten und Ladesäulen erkennen: So prüfst du vor Ort den Link und handelst richtig nach einer Zahlung.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
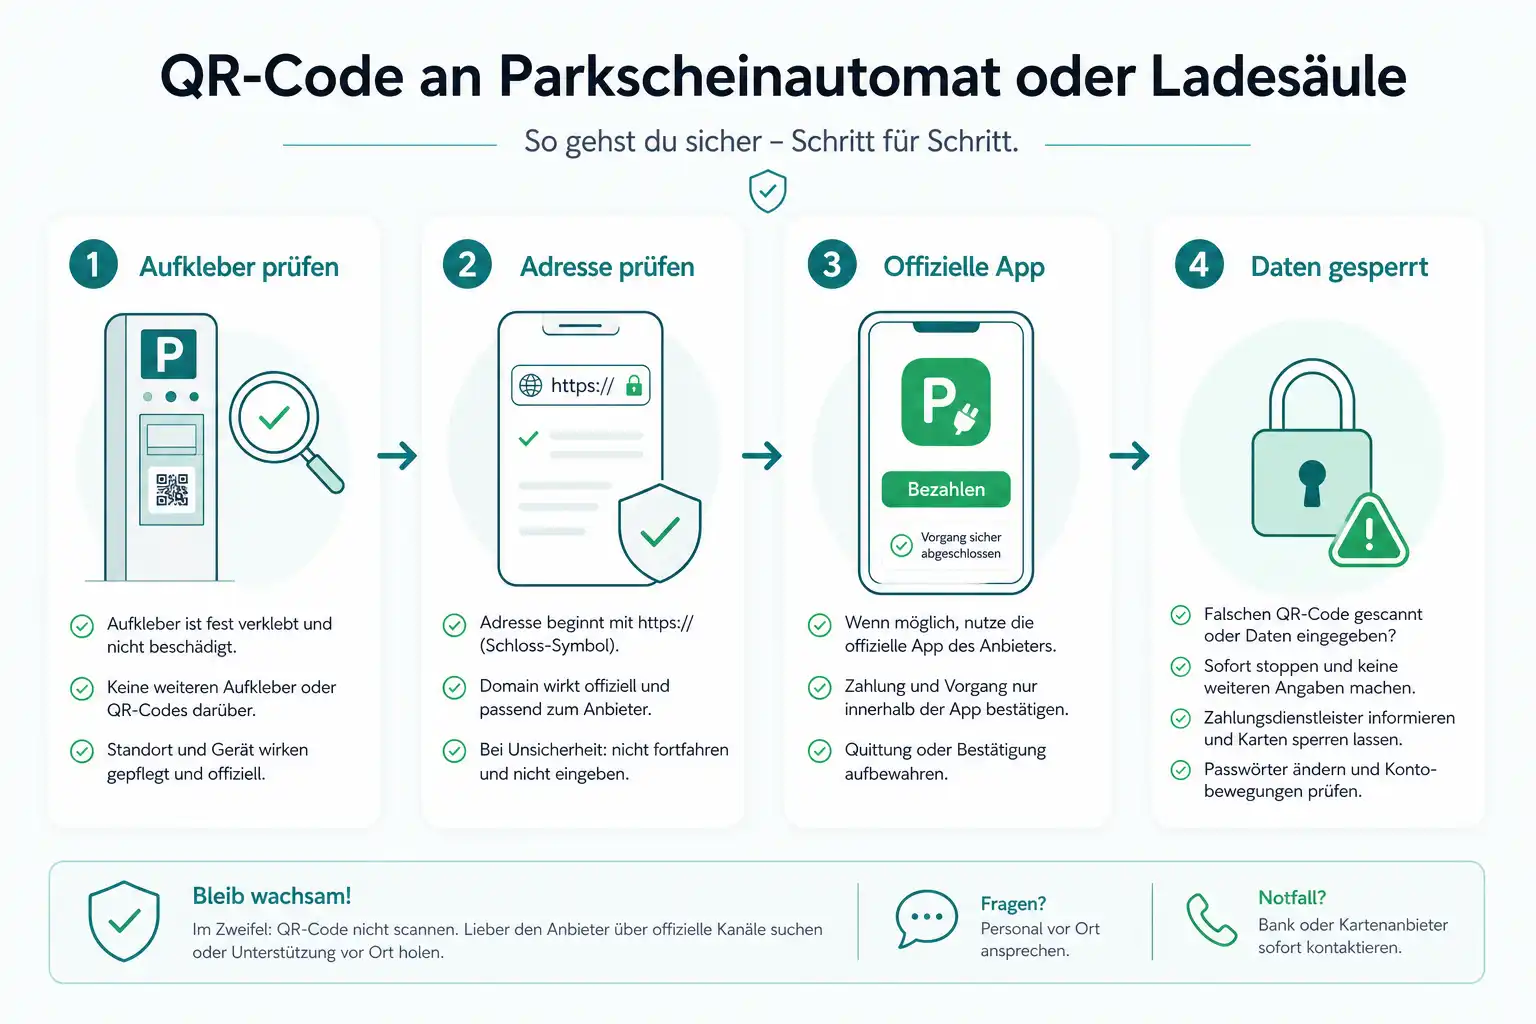
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
Du stehst am Parkautomaten, der Regen wird stärker und die Schlange hinter dir wächst. Auf dem Display steht, dass du per QR-Code zahlen kannst. Du scannst den Code, landest auf einer Seite mit Logo, Tarif und Eingabefeld für deine Kreditkarte. Alles sieht plausibel aus. Genau das macht diese Masche gefährlich: Ein kleiner Aufkleber kann dich auf eine täuschend echte Betrugsseite führen.
QR-Codes an Parkautomaten, Ladesäulen oder Fahrplanaushängen sind praktisch, weil sie den Weg zur App oder Bezahlseite verkürzen. Leider können Kriminelle echte Codes mit eigenen Aufklebern überkleben oder zusätzliche Codes neben dem Original platzieren. Der QR-Code selbst verrät dir nicht, ob sein Ziel seriös ist. Entscheidend ist deshalb der kurze Check vor dem Öffnen und erst recht vor der Zahlung.
Warum gefälschte QR-Codes funktionieren
Ein QR-Code ist nur ein Bild, das einen Link oder andere Informationen enthält. Er sieht für das Auge immer ähnlich aus, egal ob er zur Webseite eines Verkehrsunternehmens, eines Ladeanbieters oder zu einer Betrugsseite führt.
Betrüger setzen darauf, dass du gerade wenig Zeit hast. Am Parkautomaten willst du schnell weg, an der Ladesäule möchtest du dein Auto laden und am Fahrplanaushang wartest du vielleicht schon auf den Bus. In solchen Situationen wird selten genau geprüft, wohin ein Link führt.
Die gefälschte Seite kann sehr professionell aussehen. Logos, Farben, Preisangaben und Formulare lassen sich leicht kopieren. Oft wird nicht sofort Geld abgebucht. Stattdessen sammeln die Täter Kartendaten, Zugangsdaten oder persönliche Angaben für spätere Betrugsversuche.
Der schnelle Vor Ort Check in drei Schritten
Du musst nicht jede Zahlung abbrechen, nur weil ein QR-Code vorhanden ist. Nimm dir aber vor dem Öffnen ein paar Sekunden für diese Prüfung.
1. Schau auf den Aufkleber
Prüfe zuerst den QR-Code selbst und seine Umgebung.
- Wirkt der Code wie ein nachträglich aufgeklebter Sticker?
- Siehst du Ränder, Luftblasen, schief aufgeklebte Stellen oder mehrere Aufkleber übereinander?
- Passt das Design zu den übrigen Hinweisen am Automaten oder an der Säule?
- Gibt es neben dem QR-Code eine direkte Kartenzahlung, eine App oder eine offizielle Nummer als Alternative?
- Klebt ein QR-Code über wichtigen Informationen, etwa einer Betreiberbezeichnung oder einem Hinweis zur Zahlung?
Ein Aufkleber ist nicht automatisch gefälscht. Viele Betreiber nutzen Aufkleber für aktualisierte Hinweise. Auffällig wird es, wenn er improvisiert wirkt, nicht zum Layout passt oder einen vorhandenen Code überdeckt.
2. Prüfe die Adresse vor dem Öffnen
Die Kamera deines Smartphones zeigt normalerweise eine Vorschau des Links an. Öffne ihn nicht blind, sondern lies die Adresse zumindest kurz.
Achte besonders auf den Teil direkt vor der ersten einzelnen Schrägstrichfolge. Dort steht die eigentliche Internetadresse. Bei einer Adresse wie „zahlung.beispiel.de“ gehört die Seite zu „beispiel.de“. Bei „beispiel.zahlung-sicher.net“ gehört sie dagegen zu „zahlung-sicher.net“.
Warnzeichen sind:
- Eine Adresse, die nicht zum Betreiber des Automaten, Parkplatzes oder der Ladesäule passt
- Schreibfehler oder ungewöhnliche Zusätze im Namen
- Viele Bindestriche, zufällige Buchstaben oder Zahlen
- Eine Adresse, die nur eine allgemeine Zahlungsseite vorgibt, ohne den Betreiber klar zu nennen
- Eine Aufforderung, eine App außerhalb des offiziellen App Stores zu installieren
Ein Schloss-Symbol im Browser ist kein Echtheitsbeweis. Es zeigt vor allem, dass die Verbindung verschlüsselt ist. Auch betrügerische Webseiten können eine verschlüsselte Verbindung nutzen.
3. Nutze lieber den offiziellen Weg
Wenn du Zweifel hast, verwende nicht den QR-Code. Suche den Betreiber selbst in einer bekannten App, auf der Beschilderung oder über die Webseite, die du eigenständig eintippst. Bei Ladesäulen findest du oft eine Säulennummer, einen Namen des Ladeanbieters oder eine Hotline. Bei Parkautomaten stehen häufig Betreiber und Tarifzone direkt auf dem Gerät.
Für viele Parkvorgänge ist auch eine bekannte Park App eine gute Alternative. An Ladesäulen kannst du, sofern vorhanden, mit einer bereits eingerichteten Ladekarte oder der App deines üblichen Anbieters bezahlen.
Das kostet im Zweifel eine Minute mehr, verhindert aber, dass du Zahlungsdaten auf einer falschen Seite eingibst.
So erkennst du eine unseriöse Zahlungsseite
Du hast den Link geöffnet und bist unsicher? Schließe die Seite, wenn mehrere dieser Punkte zusammenkommen:
- Die Seite fordert sofort Kartendaten, obwohl noch keine Parkzone, Säulennummer oder Ladedauer abgefragt wurde.
- Der angezeigte Preis ist unklar oder es fehlen nachvollziehbare Angaben zum Betreiber.
- Es gibt kein Impressum, keinen Kundenservice oder nur eine allgemeine Kontaktadresse.
- Die Seite drängt dich mit einer kurzen Frist oder droht mit einer angeblichen Strafe.
- Du sollst zusätzlich dein Onlinebanking Passwort, einen TAN Code oder Zugangsdaten zu einem E Mail Konto eingeben.
- Die Schreibweise wirkt hastig, unpassend oder enthält Fehler.
- Nach der Karteneingabe erscheint eine Aufforderung, einen Sicherheitscode aus einer SMS zu bestätigen, obwohl der Vorgang nicht plausibel ist.
Grundsätzlich gilt: Gib einen TAN Code nur frei, wenn du in deiner Banking App oder SMS genau erkennst, welche Zahlung oder Änderung damit bestätigt wird. Lies Betrag, Empfänger und Zweck. Passt etwas nicht, brich ab.
Mehr typische Warnzeichen und Betrugsmaschen findest du in unserem Beitrag Phishing erkennen: die häufigsten Maschen und wie du sie durchschaust.
Was du tun solltest, wenn du schon Daten eingegeben hast
Keine Panik. Schnelles, geordnetes Handeln hilft jetzt am meisten. Entscheidend ist, welche Daten du auf der Seite eingegeben und ob du eine Zahlung bestätigt hast.
Du hast nur den QR-Code geöffnet
Wenn du keine Daten eingegeben und nichts heruntergeladen hast, schließe die Seite. Lösche sie aus dem Browser Verlauf, wenn du nicht versehentlich später zurückkehren möchtest. Melde den verdächtigen Code dem Betreiber, etwa über die Nummer am Automaten oder an der Ladesäule.
Du hast Kartendaten eingegeben
Kontaktiere deine Bank oder den Kartenanbieter sofort über die Nummer auf der Karte, in der Banking App oder auf der offiziellen Webseite. Schildere, dass deine Kartendaten möglicherweise auf einer betrügerischen Seite eingegeben wurden. Die Bank kann die Karte sperren oder weitere Schritte empfehlen.
Prüfe danach deine Umsätze und aktiviere, falls verfügbar, Benachrichtigungen für Kartenzahlungen. Melde unbekannte Abbuchungen umgehend deiner Bank. Warte nicht darauf, ob noch etwas passiert.
Du hast eine Zahlung oder TAN bestätigt
Ruf deine Bank unverzüglich an. Je früher du dich meldest, desto besser kann sie prüfen, welche Möglichkeiten bestehen. Sichere vorher oder parallel Belege: Screenshot der Webseite, Linkadresse, Uhrzeit, Standort und den Betrag der angezeigten Zahlung. Teile diese Daten nur mit deiner Bank, dem Betreiber und gegebenenfalls der Polizei.
Eine bestätigte Zahlung lässt sich nicht immer zurückholen. Dennoch solltest du sie unbedingt melden. Deine Bank kann den Vorgang prüfen und weitere missbräuchliche Zahlungen verhindern helfen.
Du hast Zugangsdaten eingegeben
Hast du ein Passwort für E Mail, Kundenkonto oder Onlinebanking eingegeben, ändere es sofort über die echte Webseite oder App des jeweiligen Anbieters. Verwende für jedes Konto ein eigenes Passwort. Dabei hilft ein Passwort Manager, wie unser Ratgeber Passwort-Manager einrichten: der komplette Umstieg in einer Stunde erklärt.
Aktiviere außerdem die Zwei Faktor Authentifizierung, wo immer sie verfügbar ist. Sie ersetzt kein sicheres Passwort, macht einen fremden Login aber deutlich schwerer. Die wichtigsten Grundlagen findest du bei Zwei-Faktor-Authentifizierung, der wichtigste Schutz nach dem Passwort.
Verdächtige Codes richtig melden
Melde einen verdächtigen Aufkleber direkt dem Betreiber. Notiere dafür den Standort, die Nummer des Parkautomaten oder der Ladesäule und mache, wenn möglich, ein Foto. Entferne den Aufkleber nicht selbst, wenn du dadurch die originale Beschilderung beschädigen könntest. Der Betreiber kann ihn dokumentieren und fachgerecht beseitigen.
Bei einem klaren Betrugsverdacht oder einem finanziellen Schaden kannst du Anzeige erstatten. Deine Screenshots, Fotos und Zahlungsinformationen helfen dabei, den Ablauf nachvollziehbar zu machen.
Wenn du befürchtest, dass deine Daten bereits missbraucht werden, hilft dir auch unser Beitrag Dein Konto in einem Datenleck? Diese Schritte helfen sofort. Wer das Thema im beruflichen Umfeld systematisch vertiefen möchte, findet passende Seminare bei cmt.de.
Deine Checkliste für den nächsten QR-Code
- Prüfe, ob der QR-Code überklebt oder auffällig platziert ist.
- Lies die Linkadresse in der Vorschau, bevor du sie öffnest.
- Vergleiche die Adresse mit dem Namen des Betreibers.
- Nutze bei Unsicherheit die offizielle App, eine Ladekarte oder die Kartenzahlung am Gerät.
- Gib niemals Onlinebanking Zugangsdaten für eine Park oder Ladezahlung ein.
- Lies vor jeder TAN Freigabe Betrag und Empfänger.
- Melde verdächtige Aufkleber dem Betreiber.
- Handle bei eingegebenen Zahlungsdaten sofort und kontaktiere deine Bank.
Der wichtigste Schutz ist nicht Misstrauen gegenüber jedem QR-Code. Es ist die kurze Gewohnheit, den Link und den Zahlungsweg zu prüfen, bevor du persönliche Daten eingibst.