Kleine Unternehmen
Gefälschte E-Rechnungen erkennen: So prüfen kleine Unternehmen E-Mails sicher
 25. September 2026 7 Min. Lesezeit
Gefälschte E-Rechnungen erkennen: Mit diesem Prüfablauf schützt du Buchhaltung, Bankdaten und Zahlungen in deinem kleinen Unternehmen.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
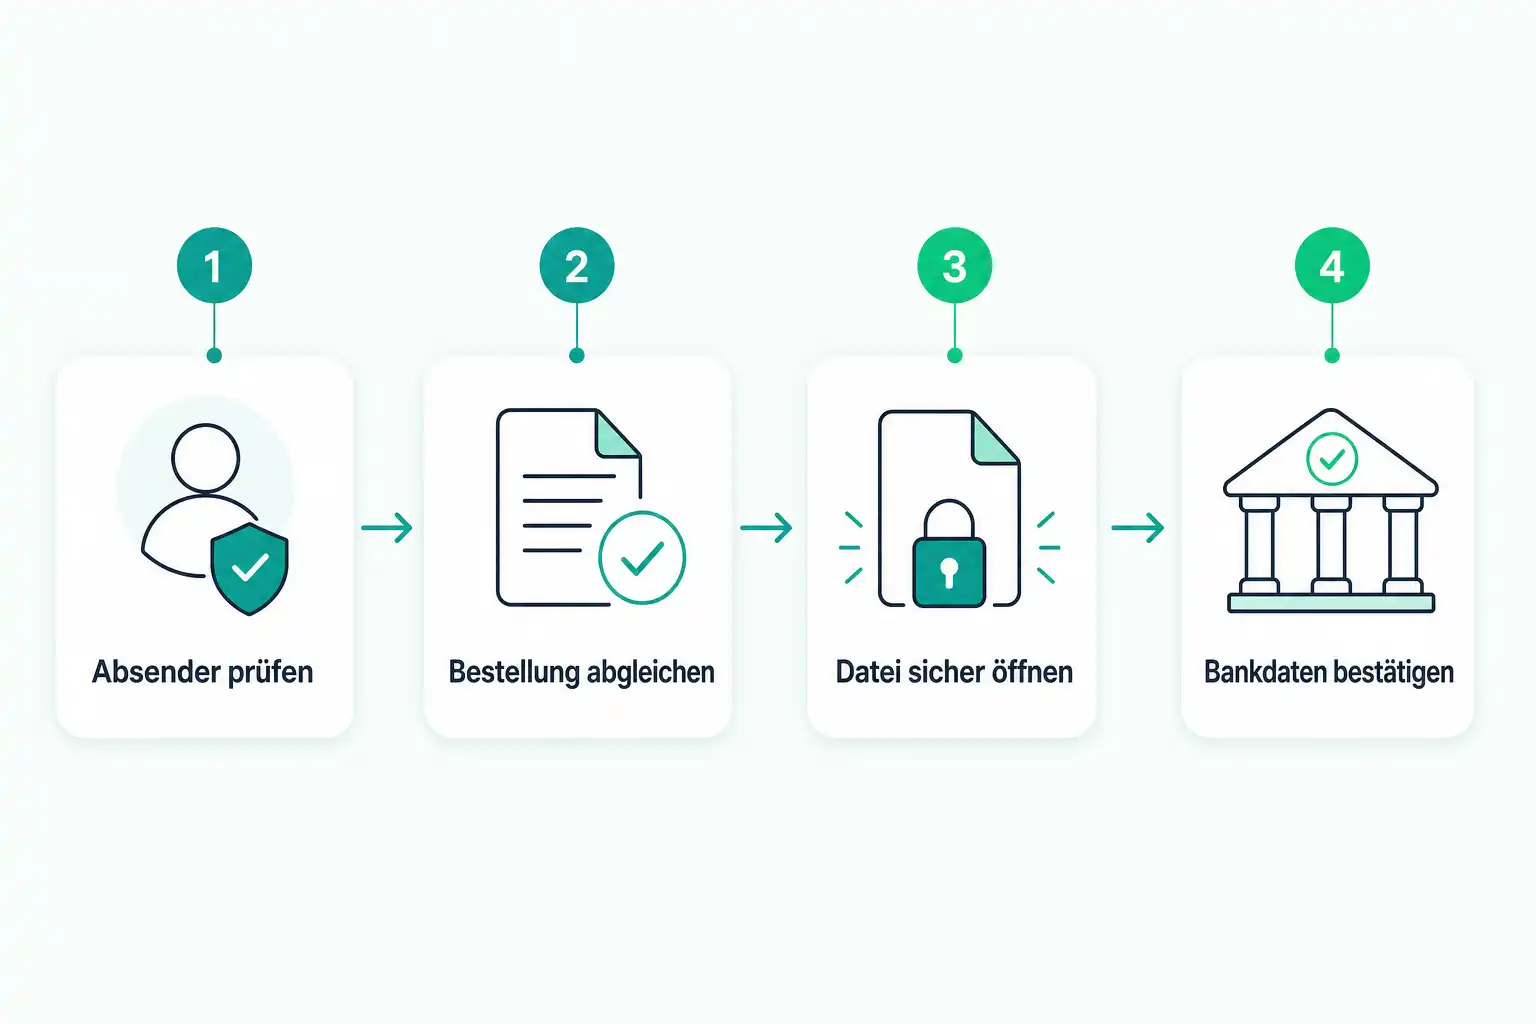
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
Montagmorgen, die Buchhaltung öffnet das Postfach: Eine Rechnung eines bekannten Lieferanten ist eingegangen, mit Logo, Bestellnummer und einem professionell wirkenden PDF-Anhang. Nur die Bankverbindung ist neu. Genau solche Nachrichten nutzen Betrüger aus. Sie wissen, dass viele Unternehmen Rechnungen schnell prüfen und bezahlen müssen. Mit der zunehmenden Nutzung strukturierter E-Rechnungen wirken ihre Mails noch glaubwürdiger.
Seit 2025 müssen Unternehmen in Deutschland im inländischen B2B-Geschäft grundsätzlich in der Lage sein, E-Rechnungen zu empfangen. Für die Ausstellung gelten Übergangsfristen. Das ist ein sinnvoller Schritt für digitale Prozesse, schafft aber auch neue Gelegenheiten für Täuschungen: Kriminelle versenden angebliche Rechnungen, ändern Kontodaten oder verstecken schädliche Dateien hinter harmlos klingenden Anhängen.
Die gute Nachricht: Du musst Rechnungen nicht kompliziert technisch prüfen. Ein klarer Ablauf schützt dein Unternehmen zuverlässig, wenn ihn alle Beteiligten kennen und einhalten.
Was ist eine E-Rechnung und warum ist das wichtig?
Eine echte E-Rechnung ist nicht einfach ein PDF per E-Mail. Sie enthält strukturierte Daten, die Buchhaltungsprogramme automatisiert verarbeiten können. Häufige Formate sind XRechnung und ZUGFeRD. Bei ZUGFeRD kann zusätzlich ein lesbares PDF enthalten sein.
Ein gewöhnliches PDF kann weiterhin eine Rechnung darstellen, ist aber nicht automatisch eine strukturierte E-Rechnung. Für deine Sicherheit ist vor allem wichtig: Das Format beweist nicht, dass die Rechnung echt ist. Auch eine professionell aussehende Datei kann gefälscht sein.
Betrüger setzen meist auf eine von drei Maschen:
- Sie geben sich als echter Lieferant, Dienstleister oder Geschäftspartner aus.
- Sie senden eine angebliche Rechnung mit geänderten Bankdaten.
- Sie locken mit einem Anhang oder Link, der Schadsoftware installiert oder Zugangsdaten abfragt.
Besonders gefährlich sind Nachrichten, die Zeitdruck erzeugen. Formulierungen wie „letzte Mahnung“, „Zahlung heute erforderlich“ oder „Konto wird gesperrt“ sollen verhindern, dass du genauer hinsiehst.
Der schnelle Prüfablauf vor jeder Zahlung
Eine Rechnung sollte nicht allein deshalb bezahlt werden, weil sie im richtigen Postfach landet oder vertraut aussieht. Lege für Buchhaltung und Freigabe einen festen Ablauf fest. Er dauert bei einer normalen Rechnung nur wenige Minuten.
1. Absender prüfen, nicht nur den Namen
Der angezeigte Absendername ist leicht zu fälschen. Entscheidend ist die vollständige E-Mail-Adresse.
Achte auf kleine Abweichungen:
rechnung@lieferant.dekann echt sein,rechnung@lieferant-service.deaber nicht.- Ein vertauschter Buchstabe oder eine ungewöhnliche Endung wie
.comstatt.dekann ein Warnsignal sein. - Auch eine Adresse eines echten Kontakts kann missbraucht worden sein, wenn dessen E-Mail-Konto übernommen wurde.
Öffne keine Anhänge und klicke keine Links, bevor du die Nachricht geprüft hast. Wenn dir eine E-Mail merkwürdig vorkommt, hilft dir auch unser Beitrag Phishing erkennen: die häufigsten Maschen und wie du sie durchschaust.
2. Bestellung und Leistung abgleichen
Frage nicht zuerst: „Sieht diese Rechnung professionell aus?“ Frage stattdessen: „Gab es diese Bestellung wirklich?“
Prüfe:
- Passt der Lieferant zu einer tatsächlichen Bestellung?
- Stimmen Bestellnummer, Rechnungsnummer, Menge und Preis?
- Wurde die Ware geliefert oder die Dienstleistung erbracht?
- Ist die Rechnung an die richtige Gesellschaft oder Abteilung adressiert?
- Passt der Zahlungszeitraum zu den vereinbarten Konditionen?
Eine Rechnung ohne bekannte Bestellung ist nicht automatisch Betrug. Sie darf aber nicht ohne Rückfrage bezahlt werden. Gerade bei wiederkehrenden Leistungen lohnt sich ein Abgleich mit Vertrag, Bestellung oder dem zuständigen Fachbereich.
3. Bankverbindung besonders kritisch prüfen
Geänderte Bankdaten sind eines der wichtigsten Warnzeichen. Kriminelle fangen Rechnungs-Mails ab oder senden täuschend echte Kopien mit ihrem eigenen Konto. Die Rechnung wirkt korrekt, nur die IBAN wurde ersetzt.
Behandle jede neue oder abweichende Bankverbindung wie eine Ausnahme:
- Vergleiche sie mit der Bankverbindung aus früheren, geprüften Rechnungen.
- Prüfe, ob die Änderung vorab über einen bekannten Kontakt angekündigt wurde.
- Rufe den Lieferanten über eine bereits bekannte Telefonnummer an.
- Nutze niemals die Telefonnummer oder den Link aus der verdächtigen E-Mail als einzige Bestätigung.
- Dokumentiere, wer die Änderung geprüft und freigegeben hat.
Eine kurze Rückfrage verhindert hier oft einen hohen Schaden. Ein Lieferant wird verstehen, dass du neue Zahlungsdaten absicherst.
| Prüfung | Unauffällig | Warnsignal |
|---|---|---|
| Absender | Bekannte Domain und bekannter Kontakt | Ähnliche, aber abweichende Domain |
| Bestellung | Bestellung und Lieferung sind nachvollziehbar | Keine Bestellung, unklare Leistung |
| Bankdaten | IBAN entspricht geprüften Stammdaten | Neue Kontoverbindung ohne sichere Bestätigung |
| Anhang | Erwartetes, bekanntes Format | Passwortgeschützte Datei oder ausführbare Datei |
| Zeitdruck | Normales Zahlungsziel | Drohung, Mahnung oder ungewöhnliche Eile |
4. Anhänge sicher behandeln
Eine Rechnung kann als PDF, XML-Datei oder als kombinierte ZUGFeRD-Datei eintreffen. Ungewöhnlich und riskant sind dagegen Dateien, die Programme ausführen können, etwa .exe, .js, .vbs, .bat oder gepackte Archive wie ZIP-Dateien, wenn du sie nicht erwartet hast.
Sei auch bei Passwortschutz vorsichtig. Betrüger nutzen passwortgeschützte Archive oder PDFs, weil Sicherheitsprogramme deren Inhalt schwerer prüfen können. Das Passwort liefern sie oft direkt in derselben Mail mit. Das wirkt vertraulich, ist aber kein Sicherheitsmerkmal.
Bei einer unbekannten Rechnung gilt:
- Öffne keinen Anhang, bevor Bestellung und Absender geprüft sind.
- Gib keine Zugangsdaten auf Webseiten ein, die du über einen Rechnungslink erreichst.
- Lade Dateien nicht auf private Geräte herunter.
- Leite verdächtige Mails an die zuständige IT oder externe Betreuung weiter, statt sie intern mehrfach weiterzusenden.
Aktuelle Systeme und Programme sind dabei ein wichtiger Grundschutz. Warum das so entscheidend ist, liest du in Warum Updates dein bester Schutz sind.
So organisierst du einen sicheren Rechnungsprozess
Technik hilft, aber ein sauberer Prozess ist wichtiger. Gerade kleine Unternehmen brauchen keine komplizierte Freigabekette. Sie brauchen klare Zuständigkeiten.
Lege fest, wer Rechnungen empfangen, prüfen, erfassen und freigeben darf. Idealerweise bezahlt nicht dieselbe Person eine Rechnung, die sie allein angelegt oder bearbeitet hat. Dieses Vier-Augen-Prinzip ist besonders bei neuen Lieferanten, hohen Beträgen und geänderten Bankdaten sinnvoll.
Eine praxistaugliche Regel kann so aussehen:
- Rechnungen gehen an ein zentrales Postfach statt nur an einzelne Personen.
- Die Buchhaltung gleicht Rechnung, Bestellung und Leistung ab.
- Neue Lieferanten und geänderte Bankdaten werden unabhängig bestätigt.
- Ab einem intern festgelegten Betrag ist eine zweite Freigabe nötig.
- Auffällige Nachrichten werden dokumentiert und an die zuständige Person gemeldet.
Auch Zugänge zu Buchhaltungssoftware, E-Mail-Postfächern und Zahlungsportalen müssen geschützt sein. Aktiviere überall, wo möglich, eine zusätzliche Anmeldung. Zwei-Faktor-Authentifizierung, der wichtigste Schutz nach dem Passwort erklärt, wie du diesen Schutz sinnvoll einrichtest.
Was du tun solltest, wenn schon bezahlt wurde
Wenn du eine Zahlung auf eine gefälschte IBAN ausgelöst hast, zählt Geschwindigkeit. Warte nicht darauf, ob der Lieferant sich meldet.
- Kontaktiere sofort deine Bank und bitte um Prüfung eines möglichen Rückrufs der Überweisung.
- Informiere den echten Lieferanten über den Vorfall.
- Sichere die verdächtige E-Mail, den Anhang und die Rechnung als Belege.
- Ändere Passwörter, wenn du einen Link geöffnet oder Zugangsdaten eingegeben hast.
- Prüfe, ob weitere Rechnungen, Lieferantendaten oder Zahlungsfreigaben verändert wurden.
- Informiere bei einem möglichen Datenabfluss deine IT-Betreuung und kläre die nächsten Schritte.
Wurde ein E-Mail-Konto kompromittiert, kann es sein, dass Betrüger im Namen deines Unternehmens weitere Rechnungen versenden. Dann solltest du betroffene Kontakte gezielt warnen und die Anmeldung absichern. Für den Umgang mit bekannten Zugangsdatenlecks hilft dir Dein Konto in einem Datenleck? Diese Schritte helfen sofort.
Die Kurzcheckliste für den Alltag
Drucke diese Punkte aus oder hinterlege sie direkt im Rechnungsprozess:
- Kenne ich den Absender und stimmt die vollständige E-Mail-Adresse?
- Gibt es eine Bestellung, einen Vertrag oder eine bestätigte Leistung?
- Stimmen Betrag, Rechnungsnummer und Zahlungsziel?
- Ist die Bankverbindung bereits als geprüft hinterlegt?
- Wurde eine neue IBAN über einen bekannten Kontakt bestätigt?
- Ist der Anhang erwartet und technisch unauffällig?
- Gibt es Zeitdruck, Drohungen oder ungewöhnliche Formulierungen?
- Hat bei Auffälligkeiten eine zweite Person geprüft?
Eine sichere Rechnungsprüfung ist kein Misstrauensvotum gegen Lieferanten. Sie schützt beide Seiten vor Fehlern und Betrug. Wenn der Ablauf klar ist, muss niemand aus dem Bauch heraus entscheiden.
Wer das Thema systematisch vertiefen möchte, findet passende Seminare bei cmt.de.