Kontoschutz
Kontowiederherstellung absichern: E-Mail und Handynummer prüfen
 14. November 2026 7 Min. Lesezeit
Kontowiederherstellung absichern: So prüfst du E-Mail, Handynummer und alte Zugänge, bevor sie zum Einfallstor werden.
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
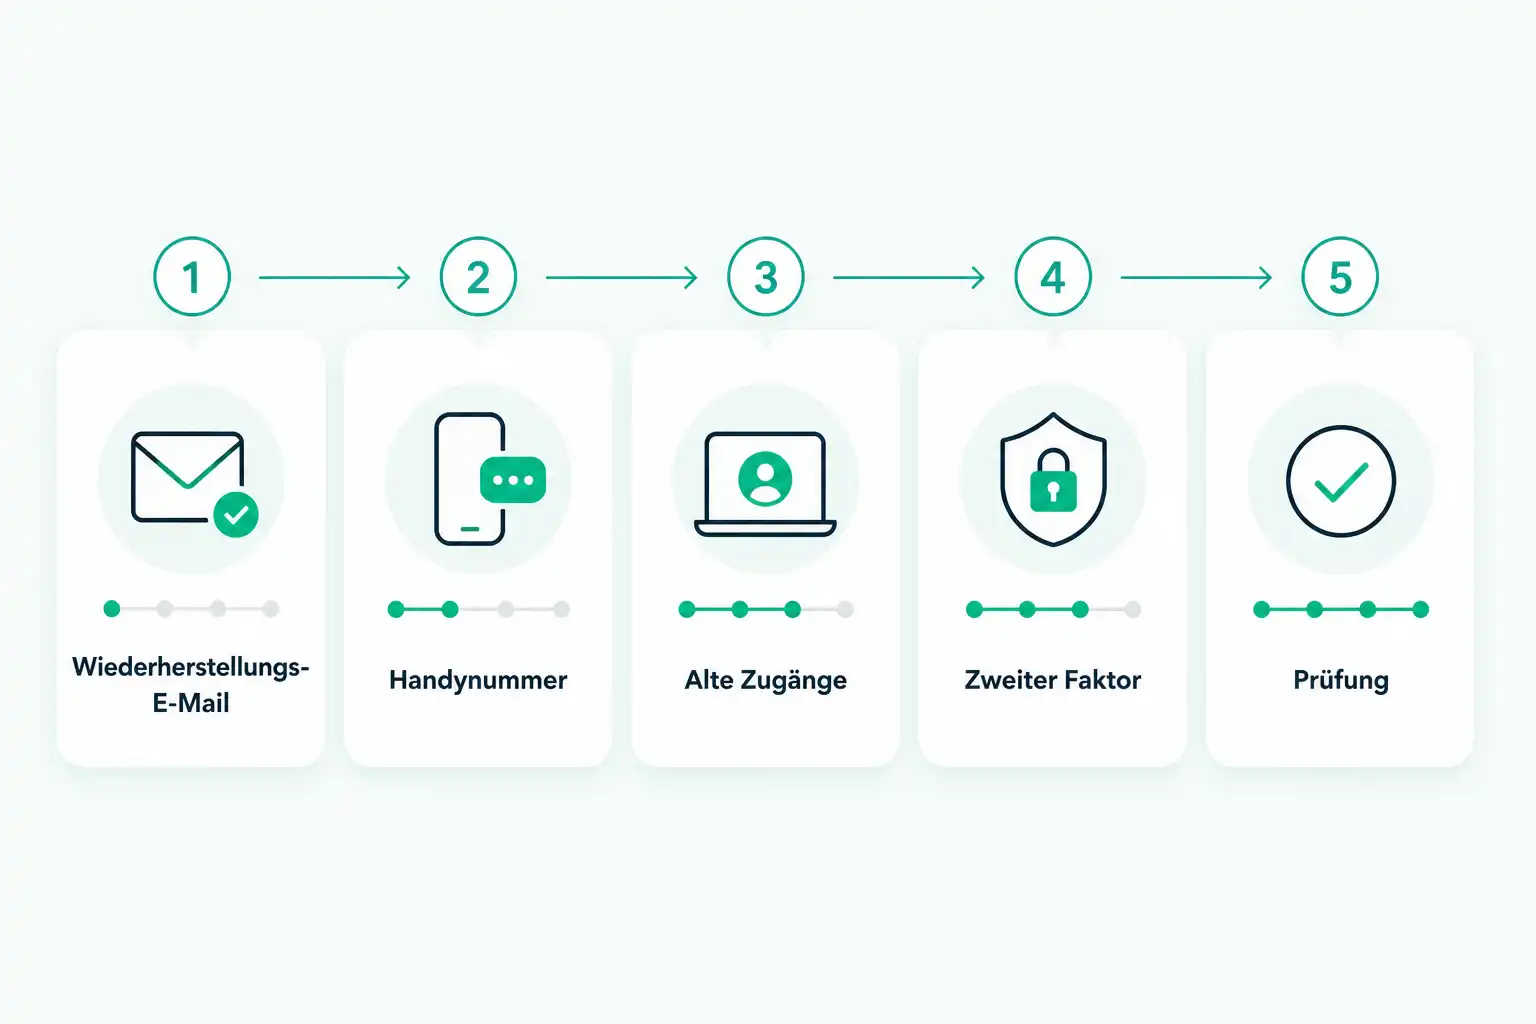
KI-generiertDieses Bild wurde mit KI erzeugt · Yves Hoppe / KI / nowpass
Du willst dich nach langer Zeit wieder in ein Konto einloggen, kennst das Passwort nicht mehr und klickst auf „Passwort vergessen“. Wenige Sekunden später landet der Wiederherstellungslink in einem alten E-Mail-Postfach oder per SMS auf einer Nummer, die längst nicht mehr dir gehört. Genau diese vergessenen Wege können ein Risiko sein. Denn wer Zugriff auf deine Wiederherstellungsdaten hat, braucht oft weder dein Passwort noch dein aktuelles Gerät.
Warum die Kontowiederherstellung besonders wichtig ist
Ein starkes Passwort und Zwei-Faktor-Authentifizierung schützen dein Konto im Alltag. Die Kontowiederherstellung ist jedoch der Notausgang: Sie soll dir helfen, wenn du dein Passwort vergessen hast, dein Handy verloren ging oder du keinen Zugriff mehr auf eine Anmeldung hast.
Angreifer wissen das. Deshalb versuchen sie nicht immer, ein Passwort zu erraten oder eine Anmeldung direkt zu knacken. Sie suchen nach schwächeren Wegen:
- einer alten E-Mail-Adresse, die noch als Wiederherstellungsadresse hinterlegt ist
- einer früheren Handynummer, die inzwischen jemand anderes nutzt
- einem alten Gerät, das noch angemeldet ist
- gestohlenen Wiederherstellungscodes
- Sicherheitsfragen mit Antworten, die sich aus sozialen Netzwerken ableiten lassen
- einer manipulierten E-Mail, die dich dazu bringen soll, selbst einen Wiederherstellungsprozess zu starten
Besonders kritisch sind deine primäre E-Mail-Adresse und dein Smartphone. Über das E-Mail-Postfach lassen sich Passwort-Links für viele andere Dienste empfangen. Über die Handynummer kommen häufig SMS-Codes. Sichere deshalb zuerst diese beiden Zugänge.
Welche Konten du zuerst prüfen solltest
Du musst nicht an einem Abend jedes Kundenkonto im Internet kontrollieren. Beginne dort, wo ein Verlust besonders folgenreich wäre:
| Priorität | Kontoarten | Warum sie wichtig sind |
|---|---|---|
| Sehr hoch | E-Mail, Apple-ID, Google-Konto, Microsoft-Konto | Sie steuern viele weitere Anmeldungen, Dateien und Geräte |
| Sehr hoch | Bank, Bezahldienste, Online-Shops mit gespeicherten Zahlungsdaten | Hier können Zahlungen oder Bestellungen ausgelöst werden |
| Hoch | Mobilfunkanbieter | Die Handynummer wird oft für SMS-Codes verwendet |
| Hoch | Passwort-Manager | Dort liegen viele Zugangsdaten und oft auch Wiederherstellungscodes |
| Mittel | Soziale Netzwerke, Messenger, Cloud-Speicher | Diese Konten enthalten Kontakte, Nachrichten und persönliche Daten |
| Mittel | Arbeitskonten und Firmen-Tools | Ein kompromittiertes Konto kann auch dein Team betreffen |
Wenn du ein kleines Unternehmen führst, prüfe zusätzlich zentrale Konten wie die Unternehmensdomain, Buchhaltungssoftware, E-Mail-Postfächer und Zugänge zu Zahlungsdienstleistern. Gerade bei ehemaligen Mitarbeitenden bleiben Wiederherstellungsdaten manchmal unbemerkt hinterlegt.
Wiederherstellungs-E-Mail-Adresse kontrollieren
Melde dich direkt über die bekannte App oder die selbst eingegebene Internetadresse beim jeweiligen Dienst an. Suche in den Einstellungen nach Bereichen wie „Sicherheit“, „Anmeldung“, „Kontowiederherstellung“, „Persönliche Daten“ oder „Kontaktinformationen“.
Prüfe dabei diese Punkte:
- Ist die hinterlegte Wiederherstellungs-E-Mail-Adresse noch dein eigenes Postfach?
- Kannst du dich dort heute noch anmelden?
- Ist das Passwort dieses Postfachs einzigartig und stark?
- Ist dort Zwei-Faktor-Authentifizierung aktiviert?
- Kennst du alle zusätzlichen E-Mail-Adressen, die als Kontakt oder Wiederherstellungsweg hinterlegt sind?
- Sind alte Arbeits-, Schul- oder Familienadressen entfernt?
Eine Wiederherstellungsadresse sollte nicht nur existieren, sondern wirklich unter deiner Kontrolle stehen. Ein Postfach bei einem früheren Arbeitgeber ist dafür ungeeignet. Dasselbe gilt für ein gemeinsames Familienpostfach, auf das mehrere Personen zugreifen können.
Achte auch auf Weiterleitungen. Angreifer richten nach einer Kontoübernahme manchmal Regeln ein, die Sicherheitsmails unauffällig an eine fremde Adresse senden. Wie du solche Regeln entdeckst, liest du in unserem Beitrag E-Mail-Weiterleitung prüfen: Versteckte Regeln in Gmail und Outlook.
Handynummer prüfen und alte Nummern entfernen
Eine Handynummer ist praktisch, aber nicht immer der beste Wiederherstellungsweg. SMS können abgefangen werden, wenn Kriminelle deine Nummer durch Täuschung auf eine andere SIM-Karte übertragen lassen. Auch eine alte Nummer kann später an eine andere Person vergeben werden.
Öffne in jedem wichtigen Konto die Sicherheits- und Kontaktangaben. Kontrolliere:
- Ist deine aktuelle Nummer vollständig und korrekt eingetragen?
- Sind alte private oder geschäftliche Nummern gelöscht?
- Ist eine Nummer von einer anderen Person hinterlegt?
- Erhältst du SMS-Codes tatsächlich auf dein eigenes Gerät?
- Gibt es eine Alternative zur SMS, etwa eine Authenticator-App oder Passkeys?
Wenn deine SIM plötzlich nicht mehr funktioniert, obwohl du Netz haben solltest, nimm das ernst. Das kann technische Ursachen haben, aber auch ein Hinweis auf einen Angriff sein. Was du dann schnell tun solltest, erklärt unser Ratgeber SIM-Swapping erkennen und dein Konto schützen: Was du bei einer plötzlich gesperrten SIM tun musst.
Für besonders wichtige Konten ist eine App für Einmalcodes meist die bessere Ergänzung als SMS. Noch komfortabler und widerstandsfähiger gegen Phishing sind Passkeys, sofern der Dienst sie anbietet. Sie werden an dein Gerät oder deinen Passwort-Manager gebunden und lassen sich nicht einfach auf einer gefälschten Webseite eingeben. Einen verständlichen Überblick gibt Passkeys erklärt, das Ende der Passwörter?.
Alte Geräte und Sitzungen nicht vergessen
Eine korrekte E-Mail-Adresse und Handynummer helfen wenig, wenn ein früheres Smartphone, Tablet oder Arbeitslaptop weiterhin Zugriff auf dein Konto hat. Viele Dienste zeigen unter „Geräte“, „Sitzungen“ oder „Angemeldete Geräte“ an, wo dein Konto aktuell genutzt wird.
Entferne Geräte, die du nicht mehr besitzt oder nicht eindeutig zuordnen kannst. Das gilt besonders für:
- ein verkauftes oder verschenktes Smartphone
- einen alten Laptop
- ein früheres Dienstgerät
- den Rechner einer Mitbewohnerin oder eines Familienmitglieds
- unbekannte Browser oder Orte in der Anmeldehistorie
Melde im Zweifel alle anderen Sitzungen ab und melde dich anschließend auf deinen eigenen Geräten neu an. Ändere dabei auch das Passwort, falls eine unbekannte Anmeldung auftaucht. Dein Gerät selbst sollte mit Displaysperre, aktuellen Updates und Verschlüsselung geschützt sein. Konkrete Grundlagen findest du in Gerät absichern: Sperre, Verschlüsselung und der Notfall bei Verlust.
Wiederherstellung zusätzlich absichern
Bei vielen Diensten kannst du festlegen, welche Methoden für die Wiederherstellung erlaubt sind. Nutze diese Optionen bewusst, statt jede angebotene Möglichkeit zu aktivieren.
Sinnvoll ist meist diese Kombination:
- ein einzigartiges, langes Passwort aus einem Passwort-Manager
- Zwei-Faktor-Authentifizierung per Authenticator-App, Sicherheitsschlüssel oder Passkey
- eine aktuelle Wiederherstellungs-E-Mail-Adresse mit eigenem starken Schutz
- eine aktuelle Handynummer nur dann, wenn du sie wirklich als Reserve brauchst
- sicher abgelegte Wiederherstellungscodes
- regelmäßig geprüfte Geräte und aktive Sitzungen
Wiederherstellungscodes sind besonders wertvoll. Sie helfen dir, wenn du dein Handy verlierst oder die Authenticator-App nicht mehr erreichst. Wer diese Codes besitzt, kann aber unter Umständen auch dein Konto wiederherstellen. Speichere sie deshalb nicht ungeschützt im E-Mail-Postfach, in einer Chatnachricht oder als Foto auf dem Handy. Gute Möglichkeiten sind ein seriöser Passwort-Manager oder ein sicher verwahrter Ausdruck. Mehr dazu findest du bei Wiederherstellungscodes sicher aufbewahren: So kommst du nach Handyverlust wieder ins Konto.
Vorsicht bei angeblichen Wiederherstellungswarnungen
„Jemand versucht, dein Passwort zurückzusetzen“ klingt beunruhigend. Trotzdem solltest du nicht unüberlegt auf Links in solchen E-Mails oder SMS klicken. Die Nachricht kann echt sein, aber sie kann auch gezielt gefälscht sein, um dich auf eine täuschend ähnliche Anmeldeseite zu locken.
Öffne stattdessen die App des Anbieters oder tippe die bekannte Adresse selbst in den Browser. Prüfe dort deine Sicherheitsmeldungen und ändere nur dann Einstellungen, wenn du einen echten Anlass siehst. Grundregeln dafür erklärt unser Beitrag Phishing erkennen: die häufigsten Maschen und wie du sie durchschaust.
Wichtig: Gib niemals einen Code weiter, den du per SMS, E-Mail oder Authenticator-App erhalten hast. Ein seriöser Anbieter fragt dich nicht am Telefon, per Chat oder durch eine unerwartete Nachricht danach.
Deine kurze Prüfliste
Nimm dir für die wichtigsten Konten etwa 20 Minuten Zeit und arbeite diese Punkte durch:
- Wiederherstellungs-E-Mail-Adresse prüfen und alte Adressen löschen
- Handynummer kontrollieren und nicht mehr genutzte Nummern entfernen
- Zwei-Faktor-Authentifizierung aktivieren oder auf eine stärkere Methode umstellen
- Wiederherstellungscodes neu erzeugen, falls alte Kopien unsicher sein könnten
- Unbekannte Geräte und Sitzungen abmelden
- Passwort ändern, wenn du alte Zugänge, fremde Geräte oder verdächtige Aktivitäten findest
- Passwort-Manager und primäres E-Mail-Konto besonders sorgfältig absichern
- Für Firmenkonten festlegen, wer Wiederherstellungsdaten ändern darf
Wer die Zusammenhänge und technische Schutzmaßnahmen systematisch verstehen möchte, findet passende Seminare bei cmt.de.
Kontowiederherstellung absichern heißt nicht, jeden denkbaren Notfall perfekt vorherzusagen. Es reicht, die vergessenen Hintertüren zu schließen: aktuelle Kontaktdaten, keine alten Geräte, starke Anmeldung und sicher verwahrte Wiederherstellungscodes. Damit bleibt der Notausgang für dich offen, aber für andere geschlossen.